“CFBUG”这个说法在不同语境下指代不同,最常见的两种理解是:穿越火线(CrossFire)的游戏BUG技巧,以及Cloudflare(CF)的配置/绕过技巧,下面分别说明。
穿越火线(CF)BUG技巧
⚠️ 提醒:利用BUG获取不正当优势可能违反游戏用户协议,导致封号,以下仅从技术原理角度说明常见类型,不建议实际使用。
CF中常见的BUG类型包括:
-
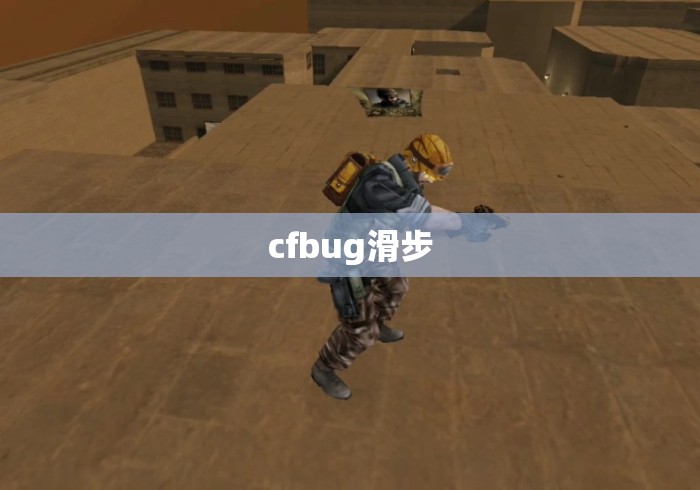
卡墙/卡点(穿模类)
- 原理:利用地图模型碰撞体积的缝隙,通过特定移动(如蹲跳、斜跳、贴墙滑步)进入不可达区域。
- 常见于爆破地图的箱子、墙角、管道口。
-
卡枪/卡视角
- 通过切枪+跳跃+蹲的时序组合,使第一人称视角与判定不一致,获得更大视野。
- 多见于狙击枪开镜瞬间的视角BUG。
-
卡无敌/卡复活
利用复活保护时间与特定动作叠加,延长无敌帧(多为服务器同步延迟导致)。
-
幽灵模式/生化模式卡位
利用角色模型与地形交互,使幽灵或生化角色无法被正常判定。
通用“技巧”思路(仅原理):
- 贴墙+斜向移动+跳跃的组合寻找碰撞缝隙
- 利用高低差边缘(箱子、台阶)做蹲跳穿模
- 利用网络延迟(ping)与服务器判定差异
风险:CF有反作弊系统(如TP保护),异常位置/移动会被记录,封号风险高。
Cloudflare(CF)相关技巧
如果你说的是 Cloudflare 的配置或绕过:
-
绕过CF防护(渗透测试/爬虫场景)
- 寻找源站IP(历史DNS记录、SSL证书透明度日志、子域名泄露)
- 使用住宅代理池 + 真实浏览器指纹(Playwright/Puppeteer)
- 处理JS Challenge:用无头浏览器执行挑战脚本
- 注意:仅限授权测试,恶意绕过违法。
-
CF配置优化
- Page Rules 优先级高于全局设置
- 用 Workers 做精细化路由/缓存
- Turnstile 替代传统验证码
- 合理设置 Cache Rules 与 Tiered Cache
-
CF加速/优选IP
- 通过第三方测速工具筛选低延迟CF节点IP
- 配合 SNI 与 Host 头正确配置
你需要哪一种?
请补充说明:
- 是游戏穿越火线的BUG,还是Cloudflare的技巧?
- 具体想解决什么问题(如某个地图卡点、爬虫被拦、CF配置)?
我可以针对性地给更具体的说明。
暂时没有评论,来抢沙发吧~